آیا IP هویت مجرم را ثابت میکند؟ بررسی انتساب IP در جرایم سایبری
آیا IP هویت مجرم را ثابت میکند؟ انتساب IP در جرایم سایبری
فرض کنید برای شما احضاریهای صادر شده و پس از مراجعه متوجه میشوید بخش مهمی از اتهام مطرحشده علیه شما بر یک داده فنی استوار است:
IP ثبتشده در زمان وقوع جرم به اینترنت شما منتسب شده است.
ممکن است اولین چیزی که به ذهن شما برسد این باشد: «پس از نظر فنی ثابت شده که من این کار را انجام دادهام؟»
پاسخ به این سؤال همیشه به این سادگی نیست.
IP میتواند یکی از مهمترین سرنخها و حتی یکی از اجزای مهم مجموعه ادله در تحقیقات جرایم سایبری باشد؛ اما میان شناسایی یک ارتباط اینترنتی و انتساب رفتار مجرمانه به یک انسان مشخص تفاوت مهمی وجود دارد.
به بیان ساده، پیدا کردن IP ممکن است ابتدای مسیر انتساب باشد، نه لزوماً پایان آن.
برای ارزیابی صحیح باید بدانیم:
IP در کجا ثبت شده، چه زمانی ثبت شده، متعلق به چه نوع ارتباطی بوده، آیا NAT یا CGNAT وجود داشته، اطلاعات پورت در دسترس بوده یا خیر، ISP چگونه مشترک را شناسایی کرده، کدام دستگاه استفاده شده و در نهایت چه دلیلی استفادهکننده آن دستگاه را به رفتار مورد اتهام متصل میکند.
این همان چیزی است که میتوان آن را زنجیره انتساب دیجیتال نامید. در پرونده های دیجیتال پایه، بررسی دقیق این موضوع از طریق وکیل امور دعاوی و جرایم رایانه ای میسر است.
IP چیست و چه اطلاعاتی درباره کاربر میدهد؟
IP Address را برای فهم ساده میتوان نوعی نشانی مورد استفاده در ارتباطات شبکهای دانست.
وقتی دستگاهها در یک شبکه مبتنی بر IP با یکدیگر ارتباط برقرار میکنند، آدرسهای IP در مسیریابی این ارتباطات نقش اساسی دارند.
اما یک اشتباه رایج این است که IP را مانند اثر انگشت یک انسان تصور کنیم.
این تشبیه دقیق نیست.
IP ممکن است:
- ثابت یا پویا باشد؛
- در زمانهای مختلف به مشترکان متفاوت اختصاص داده شود؛
- پشت NAT قرار داشته باشد؛
- بین چند دستگاه مورد استفاده قرار گیرد؛
- و در ساختارهایی مانند CGNAT، یک IP عمومی حتی میان چند مشترک به اشتراک گذاشته شود.
بنابراین:
IP معمولاً یک داده مهم درباره ارتباط شبکهای است؛ اما برای رسیدن از این داده به هویت یک انسان، ممکن است بررسیهای دیگری لازم باشد.
در پرونده های سایبری وقتی نیاز به بررسی های حقوقی و فنی وجود دارد، نقش وکیل متخصص در جرایم رایانه ای بارز می شود.
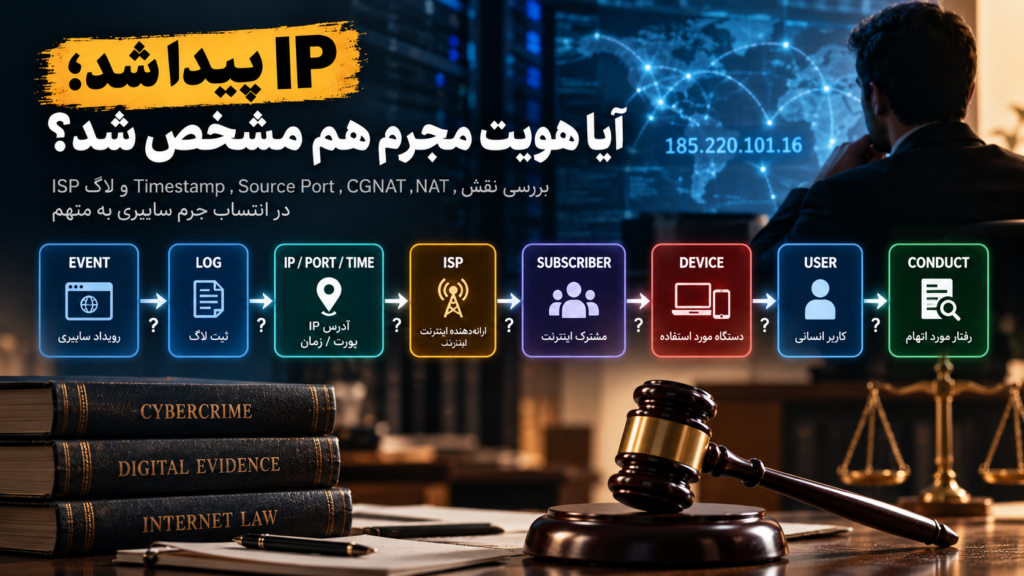
تفاوت انتساب IP با انتساب جرم به یک انسان
این مهمترین نکته در پاسخ به این سؤال است که آیا IP هویت مجرم را ثابت میکند؟
فرض کنید یک سامانه اعلام کرده است:
در ساعت ۲۲:۱۵ روز معینی، از IP مشخصی به حساب کاربری شاکی دسترسی صورت گرفته است.
در ادامه، ISP اعلام میکند IP مذکور در آن زمان با اشتراک اینترنت شخص «الف» ارتباط داشته است.
این اطلاعات ممکن است حلقه مهمی از تحقیقات را تشکیل دهد.
اما سؤال بعدی این است:
آیا شخص الف همان انسانی بوده که در ساعت ۲۲:۱۵ پشت دستگاه قرار داشته و رفتار مورد اتهام را انجام داده است؟
برای پاسخ ممکن است نیاز باشد حلقههای بعدی نیز بررسی شوند.
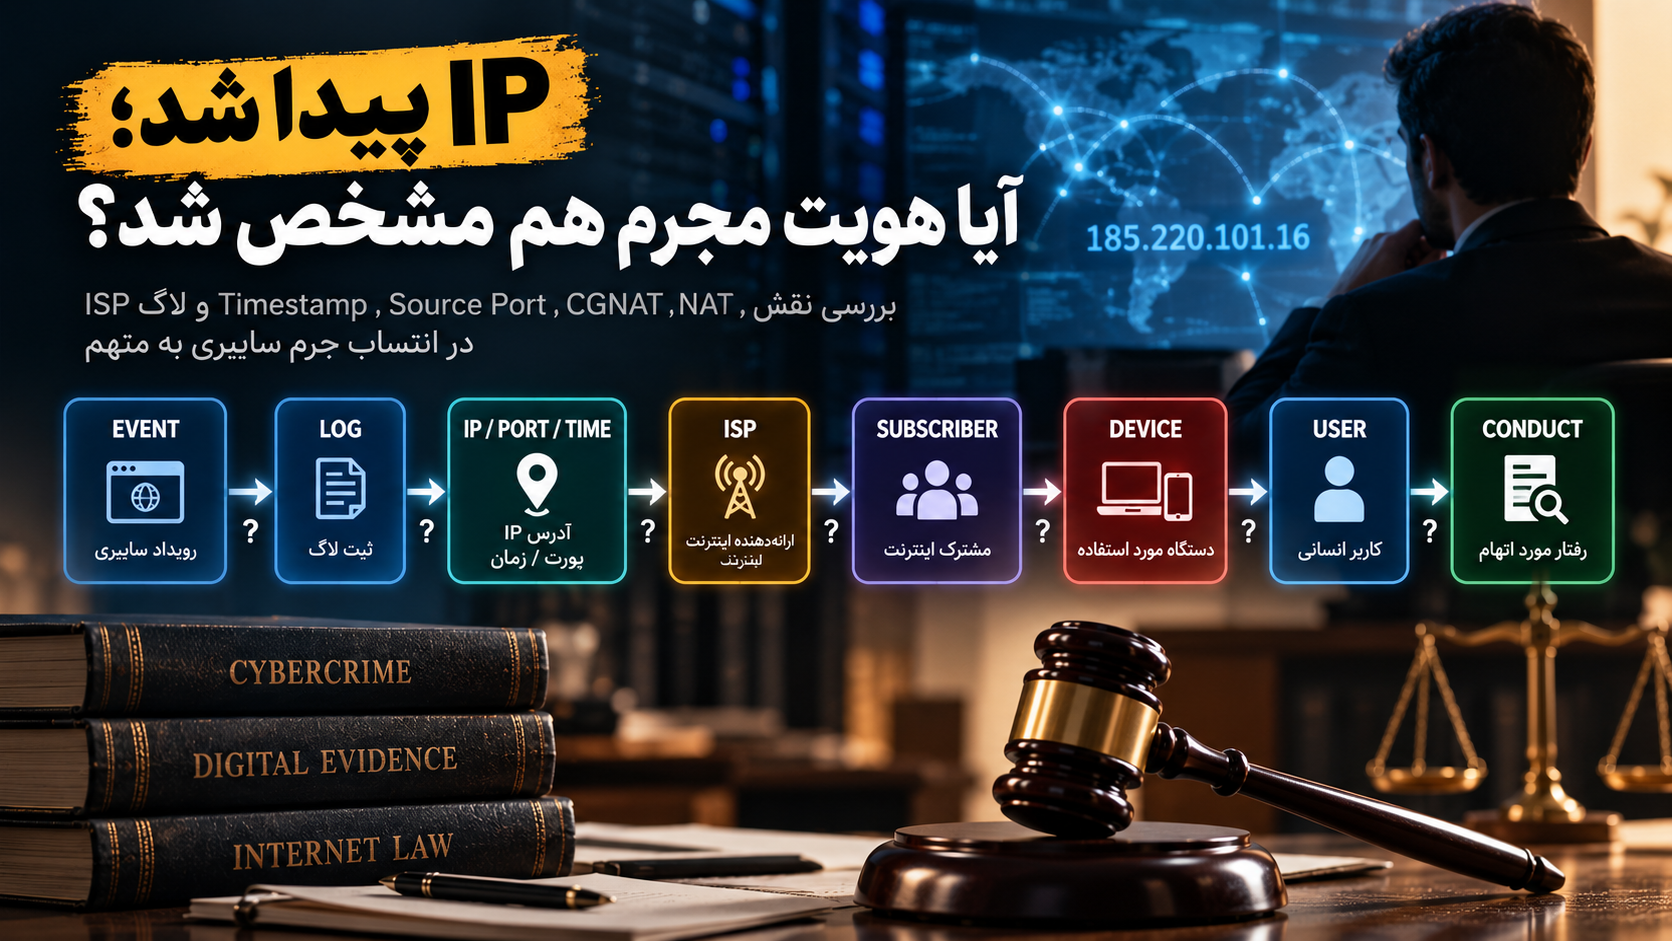
در سادهترین شکل:
رویداد سایبری
↓
ثبت Log
↓
IP / Port / Timestamp
↓
ISP
↓
Subscriber
↓
Network
↓
Device
↓
User
↓
Conduct
↓
انتساب رفتار مجرمانه
نقطه مهم این است:
عبور از هر حلقه به حلقه بعدی باید بر اساس داده و دلیل قابل بررسی صورت گیرد.
اگر با پروندههایی که موضوع آن هک و دسترسی غیرمجاز و یا کلاهبرداری اینترنتی برخورد کرده اید لازم است با دقت بیشتر به بررسی های خود ادامه دهید.
آیا صاحب اینترنت مسئول جرم انجامشده با آن است؟
فرض کنید اینترنت منزل به نام شماست.
چهار عضو خانواده در خانه زندگی میکنند و چند تلفن همراه، لپتاپ، تبلت و تلویزیون هوشمند نیز به شبکه متصل هستند.
از IP عمومی این اتصال، یک فعالیت مورد بررسی ثبت میشود.
در این وضعیت ممکن است بتوان ارتباط را به اینترنت آن منزل رساند.
اما هنوز سؤال بعدی وجود دارد:
کدام دستگاه؟
اگر دستگاه نیز مشخص شود، سؤال دیگری مطرح میشود:
چه کسی در زمان موردنظر از آن دستگاه استفاده کرده است؟
و حتی ممکن است بعد از آن لازم باشد بررسی شود:
آیا آثار فنی موجود روی دستگاه با رفتار مجرمانه مورد ادعا ارتباط دارد؟
به همین دلیل باید میان این دو مفهوم تفاوت گذاشت:
Subscriber Attribution
یعنی شناسایی مشترک اینترنت؛
و
Human Attribution
یعنی انتساب رفتار به یک انسان مشخص.
این دو مفهوم الزاماً مترادف نیستند.
NAT چیست و چرا در انتساب IP اهمیت دارد؟
در یک شبکه خانگی ممکن است چند دستگاه به مودم متصل باشند.
این دستگاهها معمولاً در شبکه داخلی آدرسهای خصوصی خود را دارند، در حالی که ارتباط آنها با اینترنت میتواند از طریق یک IP عمومی صورت گیرد.
یکی از فناوریهایی که در این فرایند نقش دارد:
NAT — Network Address Translation
است.
برای مثال ممکن است:
تلفن همراه شما،
لپتاپ همسر شما،
تبلت فرزندتان
و تلویزیون هوشمند منزل،
همگی از دید یک سرویس بیرونی با یک IP عمومی دیده شوند.
بنابراین در برخی پروندهها، مشاهده IP عمومی بهتنهایی مشخص نمیکند کدام دستگاه داخلی ارتباط موردنظر را ایجاد کرده است.
CGNAT چیست و چرا شناسایی کاربر را پیچیدهتر میکند؟
CGNAT مخفف:
Carrier-Grade Network Address Translation
است.
در این معماری، مسئله ممکن است یک مرحله پیچیدهتر شود.
در NAT خانگی ممکن است چند دستگاه از یک IP عمومی استفاده کنند؛ اما در CGNAT ممکن است چند مشترک مختلف ISP نیز یک IP عمومی را به اشتراک بگذارند.
فرض کنید:
مشترک A
مشترک B
مشترک C
همگی در یک بازه زمانی از یک IP عمومی استفاده کرده باشند.
در چنین شرایطی، گزارش صرف IP عمومی ممکن است برای تفکیک یک مشترک مشخص کافی نباشد و اطلاعات تکمیلی اهمیت پیدا کند.
از جمله:
Source Port
Timestamp
Transport Protocol
و لاگهای نگهداریشده توسط اپراتور.
بنابراین در پروندهای که CGNAT مطرح است، یکی از سؤالات فنی مهم این است:
آیا فقط IP ثبت شده یا اطلاعات لازم برای بازسازی ارتباط نیز وجود دارد؟
Source Port چیست و چرا ممکن است در انتساب IP مهم باشد؟
فرض کنید صد نفر در یک ساختمان زندگی میکنند.
اگر فقط آدرس ساختمان را داشته باشیم، هنوز نمیدانیم دنبال کدام واحد هستیم.
در برخی سناریوهای اشتراک IP میتوان برای فهم ساده موضوع، IP عمومی را به آدرس ساختمان و Port را به یکی از اطلاعات لازم برای تفکیک ارتباطات تشبیه کرد.
این تشبیه از نظر فنی کامل نیست، اما مفهوم را ساده میکند.
در محیطهای NAT و بهویژه CGNAT، Port میتواند در بازسازی اینکه یک ارتباط مشخص متعلق به کدام نشست یا مشترک بوده اهمیت زیادی داشته باشد.
البته این بدان معنا نیست که در تمام پروندهها بدون Source Port انتساب غیرممکن است.
نوع معماری شبکه، روش تخصیص آدرس و پورت، لاگهای موجود و سایر اطلاعات فنی باید بررسی شوند.
اما اگر چند مشترک یک IP عمومی را به اشتراک گذاشته باشند، پرسش درباره Source Port میتواند بسیار مهم شود.
Timestamp چیست و چرا زمان دقیق وقوع جرم اهمیت دارد؟
فقط IP و Port مطرح نیست.
زمان نیز بخش مهمی از انتساب است.
فرض کنید یک IP پویا ساعت ۱۰ به مشترک A اختصاص داشته و بعداً به مشترک B واگذار شده است.
صرف اینکه بدانیم IP متعلق به کدام ISP است، برای تعیین مشترک در لحظه وقوع رویداد کافی نیست.
باید بدانیم:
رویداد دقیقاً در چه تاریخی و چه ساعتی رخ داده است؟
و حتی این کافی نیست.
ممکن است لازم باشد پرسیده شود:
- Timestamp مربوط به کدام سیستم است؟
- Timezone چیست؟
- زمان بر اساس UTC ثبت شده یا Local Time؟
- ساعت سرور با چه منبعی همگام شده؟
- آیا اختلاف ساعت میان سامانهها وجود داشته است؟
- دقت ثبت زمان تا دقیقه، ثانیه یا بیشتر بوده است؟
- زمان مربوط به شروع نشست است یا رویداد دیگری؟
بنابراین جملهای مانند:
«این IP در همان روز متعلق به متهم بوده است»
ممکن است در بعضی پروندهها از نظر فنی هنوز برای انتساب دقیق کافی نباشد.
زمان دقیق رویداد اهمیت دارد.
IP ثابت و IP پویا چه تفاوتی دارند؟
IPها از حیث نحوه تخصیص میتوانند وضعیتهای متفاوتی داشته باشند.
در یک IP ثابت یا Static، آدرس ممکن است برای مدت طولانیتری به یک مشترک اختصاص داشته باشد.
در IP پویا یا Dynamic، تخصیص میتواند تغییر کند.
بنابراین در بررسی یک IP پویا سؤال صحیح این نیست:
«این IP مال چه کسی است؟»
بلکه سؤال دقیقتر این است:
«این IP در تاریخ و ساعت دقیق وقوع رویداد، بر اساس لاگهای موجود، به کدام ارتباط یا مشترک تخصیص داشته است؟»
همین تغییر در نحوه طرح سؤال میتواند در تحقیقات دیجیتال اهمیت زیادی داشته باشد.
آیا صاحب اینترنت همان مرتکب جرم است؟
لزوماً خیر.
اینترنت ممکن است به نام یک نفر باشد، اما افراد مختلفی از آن استفاده کنند.
مثلاً:
- اعضای خانواده؛
- کارکنان شرکت؛
- مهمانان؛
- کاربران شبکه سازمانی؛
- افرادی که رمز Wi-Fi را در اختیار دارند؛
- یا حسب مورد اشخاصی که بهصورت غیرمجاز به شبکه دسترسی یافتهاند.
بنابراین:
مالکیت یا اشتراک اینترنت، یک موضوع است؛ هویت کاربر در لحظه وقوع رفتار، موضوع دیگری است.
البته این نکته نیز نباید بهصورت مطلق تفسیر شود.
ممکن است در یک پرونده علاوه بر IP، مجموعهای از ادله دیگر وجود داشته باشد که در کنار یکدیگر انتساب را تقویت کنند.
مثلاً:
- آثار موجود در دستگاه متهم؛
- حساب کاربری؛
- پیامها؛
- تاریخچه مرورگر؛
- فایلهای مرتبط؛
- اطلاعات ورود؛
- دادههای برنامهها؛
- یا سایر قرائن فنی و غیرفنی.
بنابراین IP را باید در مجموعه ادله پرونده ارزیابی کرد.
اگر IP به متهم منتسب شده باشد، چه چیزهایی باید بررسی شود؟
در یک پرونده واقعی، بسته به نوع جرم و ساختار فنی، پرسشهای زیر ممکن است اهمیت داشته باشند:
IP از کجا به دست آمده است؟
از لاگ چه سامانهای؟
سرور؟
سرویس اینترنتی؟
اپلیکیشن؟
پلتفرم؟
ISP؟
زمان دقیق چیست؟
تاریخ، ساعت، ثانیه و Timezone باید حسب مورد بررسی شوند.
IP ثابت بوده یا پویا؟
این مسئله در ارزیابی نحوه تخصیص IP اهمیت دارد.
NAT یا CGNAT وجود داشته است؟
اگر وجود داشته، معماری شبکه و لاگهای موجود چه بودهاند؟
آیا Source Port ثبت شده است؟
خصوصاً در برخی سناریوهای اشتراک IP، این داده میتواند بسیار مهم باشد.
ISP چگونه مشترک را شناسایی کرده است؟
آیا شناسایی بر اساس لاگ فنی انجام شده یا صرفاً اطلاعات کلی ارائه شده است؟
آیا دستگاه مشخص شده است؟
آیا تلفن همراه، رایانه یا دستگاهی که ارتباط از آن برقرار شده شناسایی شده؟
دستگاه چگونه به متهم منتسب شده است؟
مالکیت دستگاه الزاماً پاسخ تمام پرسشهای مربوط به استفاده از آن در زمان وقوع رویداد نیست.
روی دستگاه چه آثار دیجیتالی وجود دارد؟
آیا آثار موجود با رفتار مورد اتهام ارتباط دارند؟
چه ادله دیگری IP را تأیید میکنند؟
این پرسش شاید از همه مهمتر باشد.
دو اشتباه رایج در تحلیل IP در پروندههای سایبری
در پروندههای سایبری ممکن است با دو نگاه افراطی مواجه شویم.
نگاه اول: IP متعلق به متهم است؛ پس جرم را هم او انجام داده است
این نتیجه ممکن است بدون بررسی حلقههای بعدی زنجیره انتساب شتابزده باشد.
نگاه دوم: IP هیچ چیزی را ثابت نمیکند
این گزاره نیز دقیق نیست.
IP میتواند دادهای بسیار مهم باشد و همراه سایر شواهد نقش جدی در انتساب داشته باشد.
بنابراین رویکرد حرفهای نه پذیرش مطلق است و نه رد مطلق.
سؤال بهتر این است:
IP با چه دادههای دیگری، از طریق چه زنجیره فنی و با چه میزان اطمینانی به رفتار یک انسان مشخص مرتبط شده است؟
چرا گزارش کارشناسی IP باید قابل ارزیابی باشد؟
در پروندهای که انتساب فنی بخش مهمی از اتهام است، صرف نتیجهگیری نهایی کافی نیست.
باید بتوان فهمید:
کارشناس چگونه از داده اولیه به نتیجه رسیده است؟
برای مثال اگر نتیجه گزارش این باشد:
«IP متعلق به متهم بوده است.»
ممکن است لازم باشد مشخص شود منظور از «متعلق بودن» چیست.
آیا:
- اشتراک اینترنت به نام او بوده؟
- IP در آن زمان به اشتراک او تخصیص داشته؟
- دستگاه او شناسایی شده؟
- یا رفتار دیجیتال مستقیماً روی دستگاه او نیز مشاهده شده است؟
اینها از نظر فنی یک معنا ندارند.
بنابراین یک گزارش فنی مناسب باید تا حد امکان مسیر استدلال و دادههای مورد استفاده برای رسیدن به نتیجه را روشن کند.
زنجیره انتساب دیجیتال در پروندههای سایبری چیست؟
اگر بخواهیم تمام بحث را در یک تصویر خلاصه کنیم:
Cyber Event
↓
Log
↓
IP + Port + Timestamp
↓
ISP / CGNAT Mapping
↓
Subscriber
↓
Network
↓
Device
↓
Human User
↓
Conduct
↓
Legal Attribution
هر پرونده الزاماً تمام این مراحل را به همین شکل ندارد.
اما این مدل کمک میکند یک سؤال اساسی فراموش نشود:
داده فنی دقیقاً چگونه به شخص متهم متصل شده است؟
اگر پرونده شما بر اساس IP شکل گرفته است، چه کار باید کرد؟
اولین اقدام نباید انکار کلی IP باشد.
همچنین صرف اینکه اینترنت به نام شماست، نباید بدون بررسی فنی به معنای پذیرش ارتکاب رفتار تلقی شود.
پرونده باید بر اساس اسناد خودش بررسی شود.از جمله ممکن است نیاز به بررسی این موارد باشد:
- لاگ اولیه؛
- Timestamp؛
- IP؛
- Source Port؛
- نوع تخصیص IP؛
- پاسخ ISP؛
- ساختار NAT یا CGNAT؛
- گزارش کارشناسی؛
- دستگاههای توقیفشده؛
- آثار دیجیتال دستگاه؛
- و سایر ادله پرونده.
هدف از این بررسی پیدا کردن پاسخ یک سؤال است:
آیا زنجیره انتساب از رویداد دیجیتال تا شخص متهم، از نظر فنی و حقوقی به اندازه کافی قابل اتکا است؟
جمعبندی؛ آیا IP برای اثبات جرم کافی است؟
شناسایی IP در یک پرونده سایبری موضوع کماهمیتی نیست.
IP میتواند یکی از مهمترین سرنخها یا اجزای مجموعه ادله باشد.
اما:
IP یک اتصال شبکهای را توصیف میکند و عبور از آن به هویت یک انسان ممکن است نیازمند حلقههای دیگری از دلیل باشد.
به همین دلیل در بررسی حرفهای یک پرونده باید پرسید:
IP کجا ثبت شده؟
چه زمانی؟
با چه Timezone؟
ثابت بوده یا پویا؟
NAT یا CGNAT وجود داشته؟
Source Port در صورت اهمیت فنی موجود است؟
ISP چگونه مشترک را شناسایی کرده؟
کدام دستگاه ارتباط را برقرار کرده؟
چه کسی از دستگاه استفاده کرده؟
و چه ادله دیگری این انتساب را تأیید میکنند؟
بنابراین شاید بتوان مهمترین نکته این مقاله را در یک جمله خلاصه کرد:
در پروندههای سایبری، پیدا کردن IP ممکن است آغاز مسیر شناسایی باشد؛ اما انتساب جرم به یک انسان نیازمند بررسی زنجیره کامل ادله است.
پرسشهای متداول درباره انتساب IP در جرایم سایبری
آیا پلیس میتواند از روی IP صاحب اینترنت را پیدا کند؟
در بسیاری از موارد، با وجود اطلاعات کافی مانند IP، زمان دقیق و حسب معماری شبکه اطلاعات تکمیلی، ارائهدهنده خدمات اینترنت میتواند بر اساس لاگهای موجود در شناسایی اشتراک مرتبط کمک کند. اما شناسایی اشتراک اینترنت الزاماً به معنای شناسایی انسانی نیست که رفتار موردنظر را انجام داده است.
آیا IP برای محکومیت در پرونده جرایم سایبری کافی است؟
نمیتوان برای همه پروندهها پاسخ یکسان داد. ارزش IP باید همراه نوع جرم، نحوه تحصیل داده، ساختار شبکه، سایر ادله و زنجیره انتساب بررسی شود. در برخی پروندهها IP بخشی از مجموعهای از ادله است و در برخی پروندهها ممکن است ابهامات فنی درباره انتساب آن وجود داشته باشد.
اگر اینترنت به نام من باشد، جرم انجامشده با آن هم به من منتسب میشود؟
صرف اینکه اشتراک اینترنت به نام شخصی است، از نظر فنی الزاماً ثابت نمیکند همان شخص در لحظه وقوع رویداد کاربر دستگاه بوده است. باید سایر ادله پرونده نیز بررسی شوند.
CGNAT چه تأثیری بر شناسایی کاربر دارد؟
در CGNAT ممکن است چند مشترک یک IP عمومی را به اشتراک بگذارند. در چنین شرایطی اطلاعاتی مانند زمان دقیق، Source Port و لاگهای اپراتور میتوانند برای تفکیک ارتباط اهمیت پیدا کنند.
Source Port چیست و چرا مهم است؟
Port بخشی از اطلاعات یک ارتباط شبکهای است. در برخی سناریوهای NAT و CGNAT، Source Port همراه IP و Timestamp میتواند در بازسازی و تفکیک ارتباطات نقش مهمی داشته باشد.
آیا استفاده از VPN مانع شناسایی میشود؟
VPN مسیر مشاهدهشده ارتباط را تغییر میدهد، اما پاسخ دقیق به امکان شناسایی کاربر به معماری سرویس، لاگها، دستگاه، حسابها و سایر آثار دیجیتال بستگی دارد. استفاده از VPN به خودی خود پاسخ قطعی درباره هویت یا ارتکاب جرم ارائه نمیکند.
اگر IP من در پرونده آمده باشد، چه اسنادی باید بررسی شوند؟
بسته به پرونده، لاگ اولیه، زمان و Timezone، پاسخ ISP، اطلاعات Port، وضعیت NAT/CGNAT، گزارش کارشناسی، دستگاههای بررسیشده و سایر ادله دیجیتال میتوانند اهمیت داشته باشند.
مقالات این مجموعه با هدف افزایش آگاهی درباره جنبههای حقوقی و فنی پروندههای سایبری تحت نظر وکیل علیرضا طباطبایی منتشر میشوند و جایگزین بررسی اختصاصی پرونده نیستند.